Direct naar de inhoud
← Alle trainingen

JEVAX ACADEMY / LEREN DOOR DOEN

OT Cybersecurity voor architecten & leads bij Productleveranciers

Deze 2-daagse training biedt lead engineers en architecten bij fabrikanten van industriële OT-producten diepgaand inzicht in secure-by-design, IEC 62443 en de Cyber Resilience Act. De focus ligt op het vertalen van security-eisen naar concrete architectuur- en ontwerpkeuzes voor industriële devices zoals IoT-apparaten, controllers, gateways en remote access oplossingen.

Bekijk de mogelijkheden voor jouw team ↗
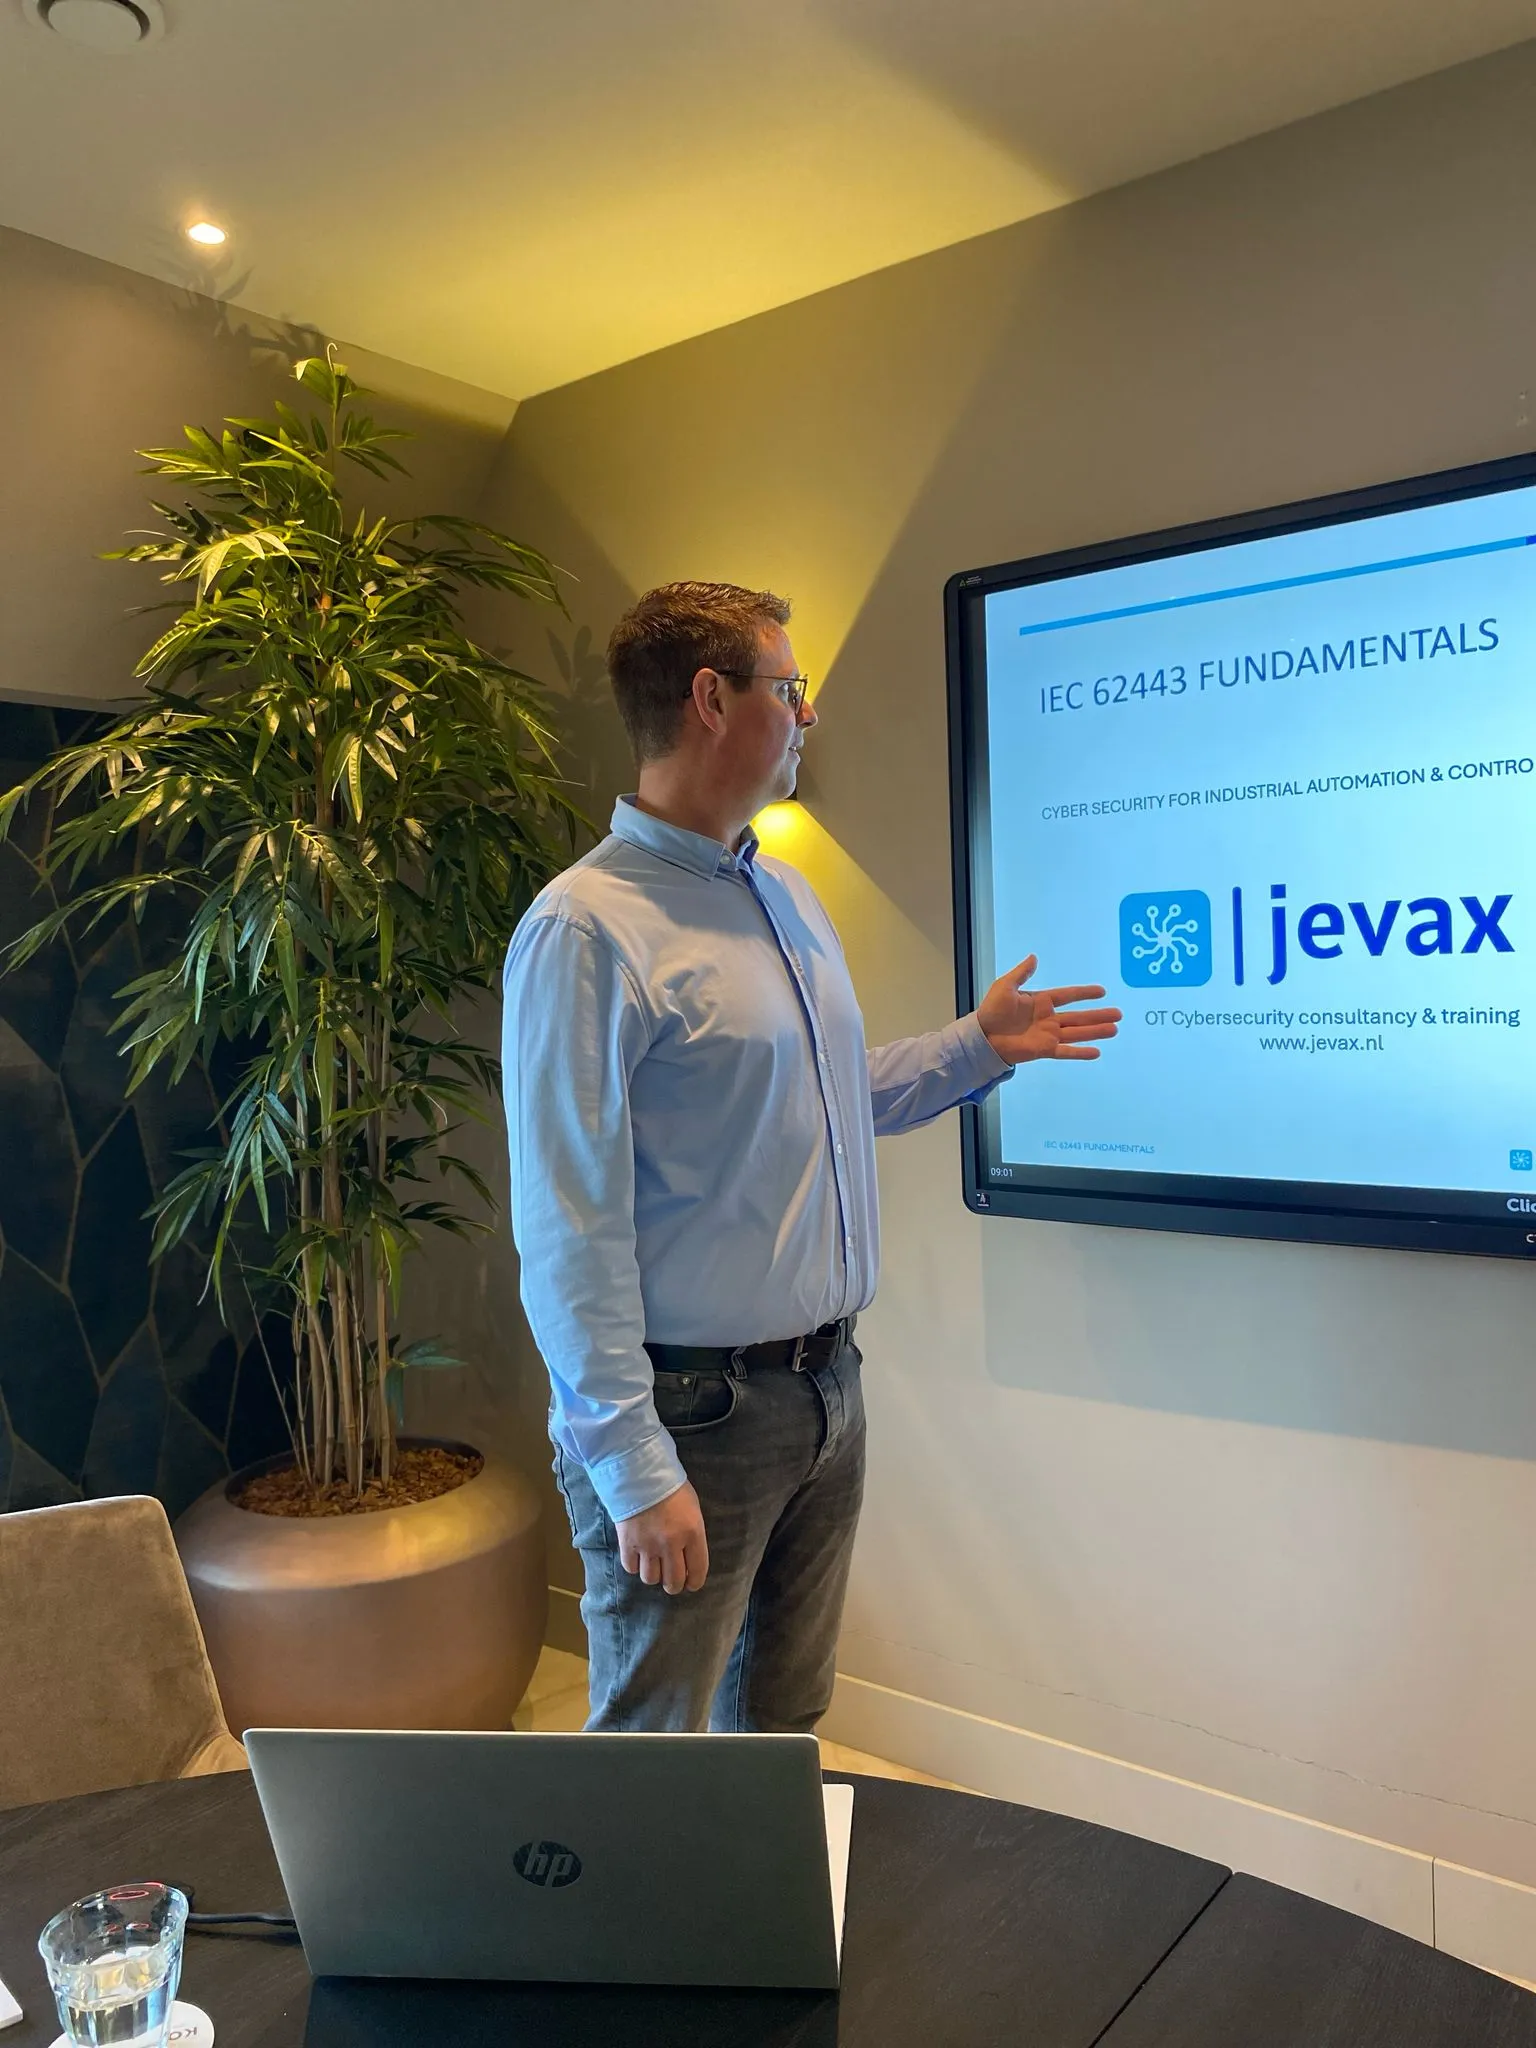
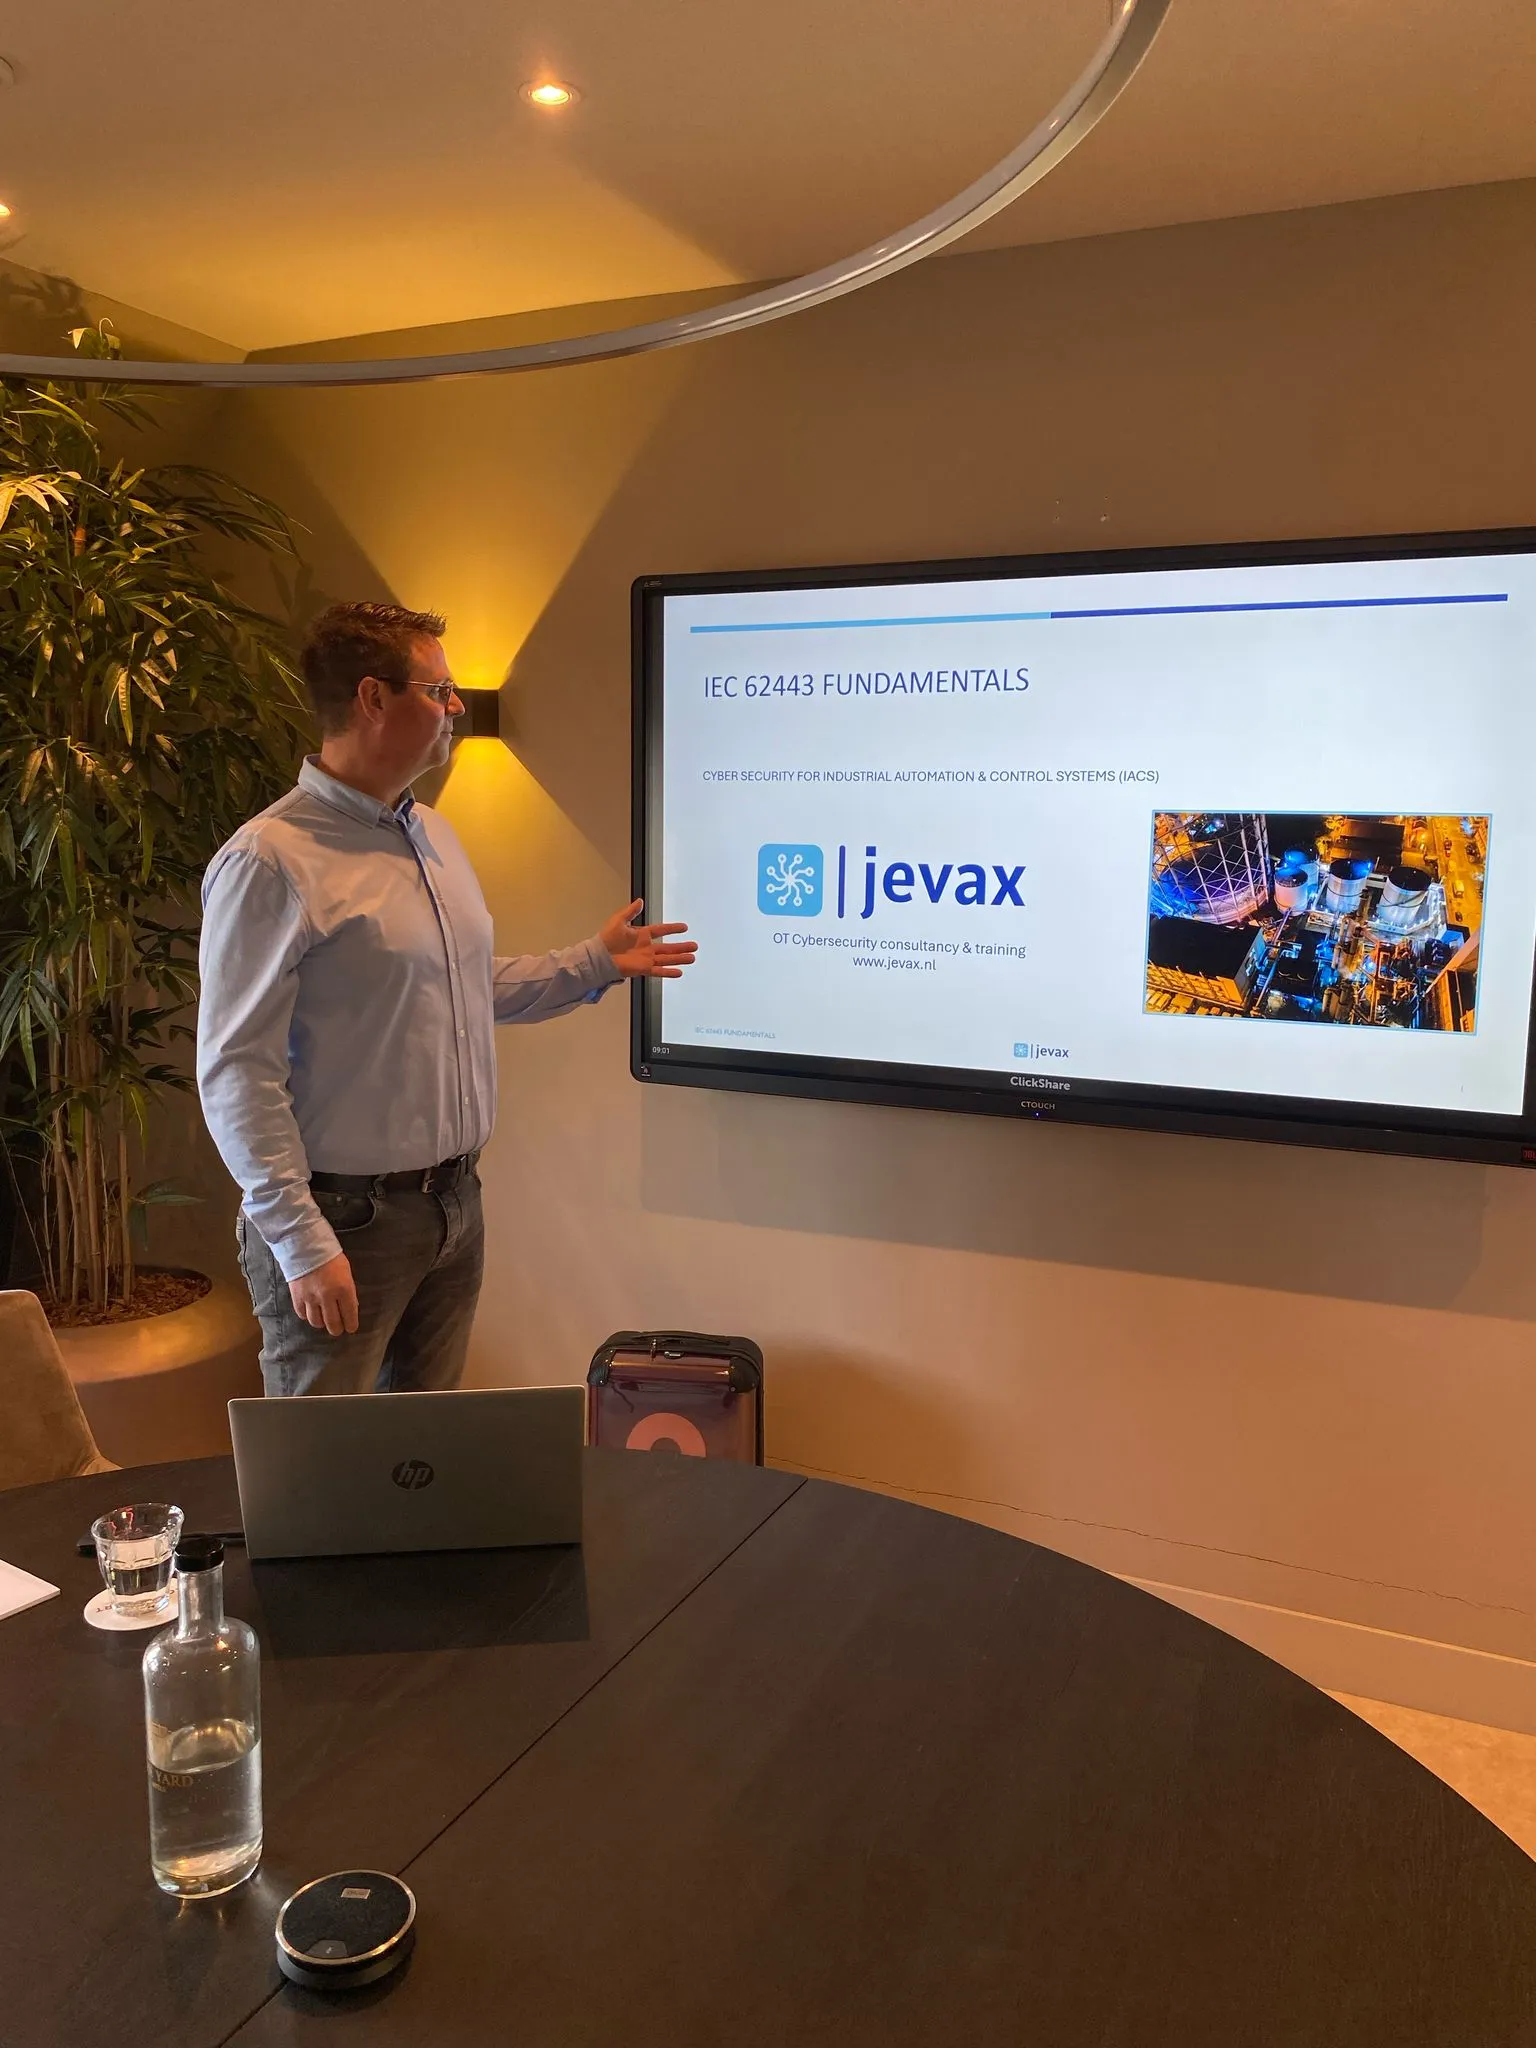
Jevax-trainer licht een presentatie over IEC 62443 toe.
Van weten.
Naar kunnen. ↗

TIJDSINVESTERING

2 dagen

LEERVORM

Incompany, op maat

TAAL

Nederlands / Engels

AFRONDING

Certificaat van deelname

JOUW VOLGENDE STAP

Kennis die je verder brengt.

Wat je leert

Tijdens deze 2-daagse training leer je:

  • Wat OT-cybersecurity betekent in de context van industriële producten
  • Hoe je secure-by-design toepast in embedded en industriële systemen
  • Wat IEC 62443 praktisch betekent voor productontwikkeling
  • Hoe de CRA doorwerkt in ontwerp, documentatie en vulnerability management
  • Hoe je een security-architectuur opzet voor industriële devices
  • Hoe je trust boundaries definieert in OT-context
  • Hoe je veilige update- en remote access mechanismen ontwerpt
  • Hoe je security-eisen van integrators vertaalt naar technische specificaties

De focus ligt op architectuur, ontwerpkeuzes en realistische productscenario’s.

Resultaat

Na afloop van de training:

  • kun je OT security integraal meenemen in productarchitectuur
  • begrijp je de impact van IEC 62443 op productdesign
  • kun je security-eisen vertalen naar technische ontwerpprincipes
  • herken je architectuurrisico’s in industriële devices
  • kun je onderbouwde keuzes maken rond hardening, updates en lifecycle

Je gaat naar huis met concrete handvatten om OT cybersecurity aantoonbaar en structureel te integreren in industriële producten.

HERKEN JIJ JE HIERIN?

Voor jou en je team.

Voor wie is deze training bedoeld?

Deze training is ontwikkeld voor technische sleutelrollen bij industriële productleveranciers, waaronder:

  • Lead engineers
    Technisch verantwoordelijken die ontwerpkeuzes maken en teams aansturen binnen productontwikkeling.
  • System architects
    Architecten die de systeemopbouw, integratie en technische structuur van het product bepalen.
  • Security architects
    Specialisten die security-eisen vertalen naar concrete ontwerpprincipes.
  • R&D managers
    Leidinggevenden die verantwoordelijk zijn voor ontwikkelstrategie en integratie van security in het ontwikkelproces.
  • Technisch productverantwoordelijken
    Professionals die de technische roadmap en compliance van het product bewaken.
  • Firmware- en embedded leads
    Leads voor embedded software en firmware die securitymechanismen implementeren in industriële devices.

De training is bedoeld voor professionals die architectuur- en ontwerpkeuzes maken voor producten die in industriële OT-omgevingen worden toegepast

Waarom deze training?

Waarom is OT Cybersecurity essentieel voor lead engineers en architecten bij productleveranciers

Voor fabrikanten van industriële producten is cybersecurity geen add-on meer, maar een ontwerpeis. System integrators en industriële eindklanten verwachten dat producten:

  • secure-by-design zijn ontwikkeld
  • aantoonbaar veilig kunnen worden geïntegreerd in OT-omgevingen
  • duidelijke securitydocumentatie hebben
  • lifecycle support en vulnerability management ondersteunen

Vragen over IEC 62443, secure firmware-updates, hardeningrichtlijnen en de Cyber Resilience Act (CRA) komen steeds vaker rechtstreeks bij R&D en architectuurteams terecht. Voor lead engineers en architecten betekent dit:

  • Security moet vanaf het ontwerp worden meegenomen
  • Architectuurkeuzes hebben directe impact op compliance en aansprakelijkheid
  • Netwerk-, firmware- en update-mechanismen moeten verdedigbaar zijn
  • Documentatie en security-capabilities moeten toetsbaar zijn

OT cybersecurity gaat hier niet over IT-beleid, maar over:

Embedded security

  • Netwerkinteractie in industriële omgevingen
  • Trust boundaries
  • Hardening van industriële communicatieprotocollen
  • Lifecycle- en patchstrategie

Deze training is ontwikkeld voor technisch verantwoordelijken bij productleveranciers die OT security structureel willen integreren in productarchitectuur en ontwerpkeuzes.

Wat je leert

Tijdens deze 2-daagse training leer je:

  • Wat OT-cybersecurity betekent in de context van industriële producten
  • Hoe je secure-by-design toepast in embedded en industriële systemen
  • Wat IEC 62443 praktisch betekent voor productontwikkeling
  • Hoe de CRA doorwerkt in ontwerp, documentatie en vulnerability management
  • Hoe je een security-architectuur opzet voor industriële devices
  • Hoe je trust boundaries definieert in OT-context
  • Hoe je veilige update- en remote access mechanismen ontwerpt
  • Hoe je security-eisen van integrators vertaalt naar technische specificaties

De focus ligt op architectuur, ontwerpkeuzes en realistische productscenario’s.

Resultaat

Na afloop van de training:

  • kun je OT security integraal meenemen in productarchitectuur
  • begrijp je de impact van IEC 62443 op productdesign
  • kun je security-eisen vertalen naar technische ontwerpprincipes
  • herken je architectuurrisico’s in industriële devices
  • kun je onderbouwde keuzes maken rond hardening, updates en lifecycle

Je gaat naar huis met concrete handvatten om OT cybersecurity aantoonbaar en structureel te integreren in industriële producten.

Bekijk de video →

VAN INZICHT NAAR TOEPASSING

Dit ga je doen.

Wat leer je tijdens de training OT Cybersecurity voor lead engineers & architecten

Deze training is ontwikkeld voor technisch verantwoordelijken bij fabrikanten van industriële producten zoals IoT-devices, gateways, PLC’s, HMI’s, remote access oplossingen en embedded industriële software. De focus ligt op het begrijpen van OT-cybersecurity in productcontext en de impact daarvan op architectuur- en ontwerpkeuzes. We behandelen op hoofdlijnen:

  • OT-security fundamentals in productontwikkeling
    Verschillen tussen IT- en OT-dreigingsmodellen en relevante risico’s voor industriële devices
  • IEC 62443 voor productleveranciers
    Inzicht in relevante onderdelen voor component- en devicefabrikanten en wat dit betekent voor ontwerp en documentatie
  • Secure-by-design principes
    Basisprincipes rondom segmentatie, hardening, authenticatie en veilige communicatie in industriële producten
  • Updates en lifecycle-verantwoordelijkheid
    Globale aandachtspunten rond firmware-updates, vulnerability management en de impact van de Cyber Resilience Act

Aan de hand van herkenbare productscenario’s (zoals een remote access device, slimme meter of industriële gateway) bespreken we architectuurrisico’s en ontwerpafwegingen. De training combineert uitleg, duiding en interactieve discussie, met als doel meer bewustzijn en betere onderbouwde keuzes in productarchitectuur zonder in detailontwerp of certificeringstrajecten te stappen.

ALLES OP EEN RIJ

Goed voorbereid van start.

Voorkennis

Locatie & aanpak

Hoe lang duurt de training?

De training duurt 2 volledige dagen.

Dag 1: Fundamenten en kaders

Op de eerste dag leggen we de basis. We behandelen de relevante OT-cybersecurityprincipes, het dreigingsbeeld voor industriële producten en de impact van normen en regelgeving zoals IEC 62443 en de Cyber Resilience Act. De focus ligt op begrip en duiding: wat betekenen deze ontwikkelingen voor productarchitectuur en technische keuzes?

Dag 2: Architectuur en praktijk

De tweede dag staat in het teken van ontwerpafwegingen, secure-by-designprincipes en herkenbare productscenario’s. We bespreken hoe architectuurkeuzes doorwerken in security, lifecycle en documentatie, en vertalen dit naar realistische situaties uit de praktijk van industriële productontwikkeling.

Beide dagen starten om 08:30 uur en ronden we rond 16:30 uur af, inclusief pauzes en lunch. Er is ruimte voor interactie en het bespreken van eigen praktijkvoorbeelden, zodat de training goed aansluit op jullie organisatie en producten.

Taal & lesmateriaal

In welke taal kan de training gevolgd worden? De training wordt standaard in het Nederlands verzorgd en sluit aan op de Nederlandse industriële markt. Daarnaast kan de training volledig in het Engels worden gegeven, bijvoorbeeld voor internationale R&D-teams of exportgerichte productleveranciers. De handouts en technisch ondersteunend materiaal zijn in het Engels, zodat deze ook intern breder inzetbaar zijn binnen de organisatie.

Jouw certificaat

Certificaat Na afloop ontvang je het officiële certificaat van Jevax Academy. Met dit certificaat toon je aan dat je: OT cybersecurity kunt integreren in productarchitectuur IEC 62443 kunt vertalen naar technische ontwerpprincipes secure-by-design kunt toepassen in industriële devices lifecycle- en updateverantwoordelijkheid professioneel begrijpt Zo laat je zien dat je OT cybersecurity benadert als integraal onderdeel van professioneel productontwerp.

Investering

Wat kost de OT Cybersecurity training voor OT engineers en wat levert het op?

De investering voor de 2-daagse training OT Cybersecurity voor Lead Engineers & Architecten bij Productleveranciers bedraagt vanaf € 495,- per deelnemer. De uiteindelijke prijs is afhankelijk van groepsgrootte en eventuele maatwerkafspraken.

In deze twee dagen investeer je in inzicht en ontwerpprincipes die direct toepasbaar zijn binnen productarchitectuur en ontwikkelbeslissingen. Je leert hoe OT-cybersecurity structureel wordt meegenomen in systeemopbouw, communicatiekeuzes, update-mechanismen en lifecycle-aanpak, met aandacht voor normen zoals IEC 62443 en de impact van de Cyber Resilience Act.

Deze investering betaalt zich terug in:

  • Betere architectuurkeuzes
  • Minder ontwikkelrisico
  • Sterkere aansluiting op compliance-eisen
  • Heldere interne afstemming

Na afloop beschik je over een stevig fundament om OT-cybersecurity bewust en professioneel mee te nemen in productarchitectuur en technische besluitvorming, passend bij de realiteit van industriële productontwikkeling.

EEN KIJKJE IN DE PRAKTIJK

Zo ziet leren bij Jevax eruit.

Flipover met leerdoelen voor het toepassen van IEC 62443 en het verbeteren van cybersecurity.
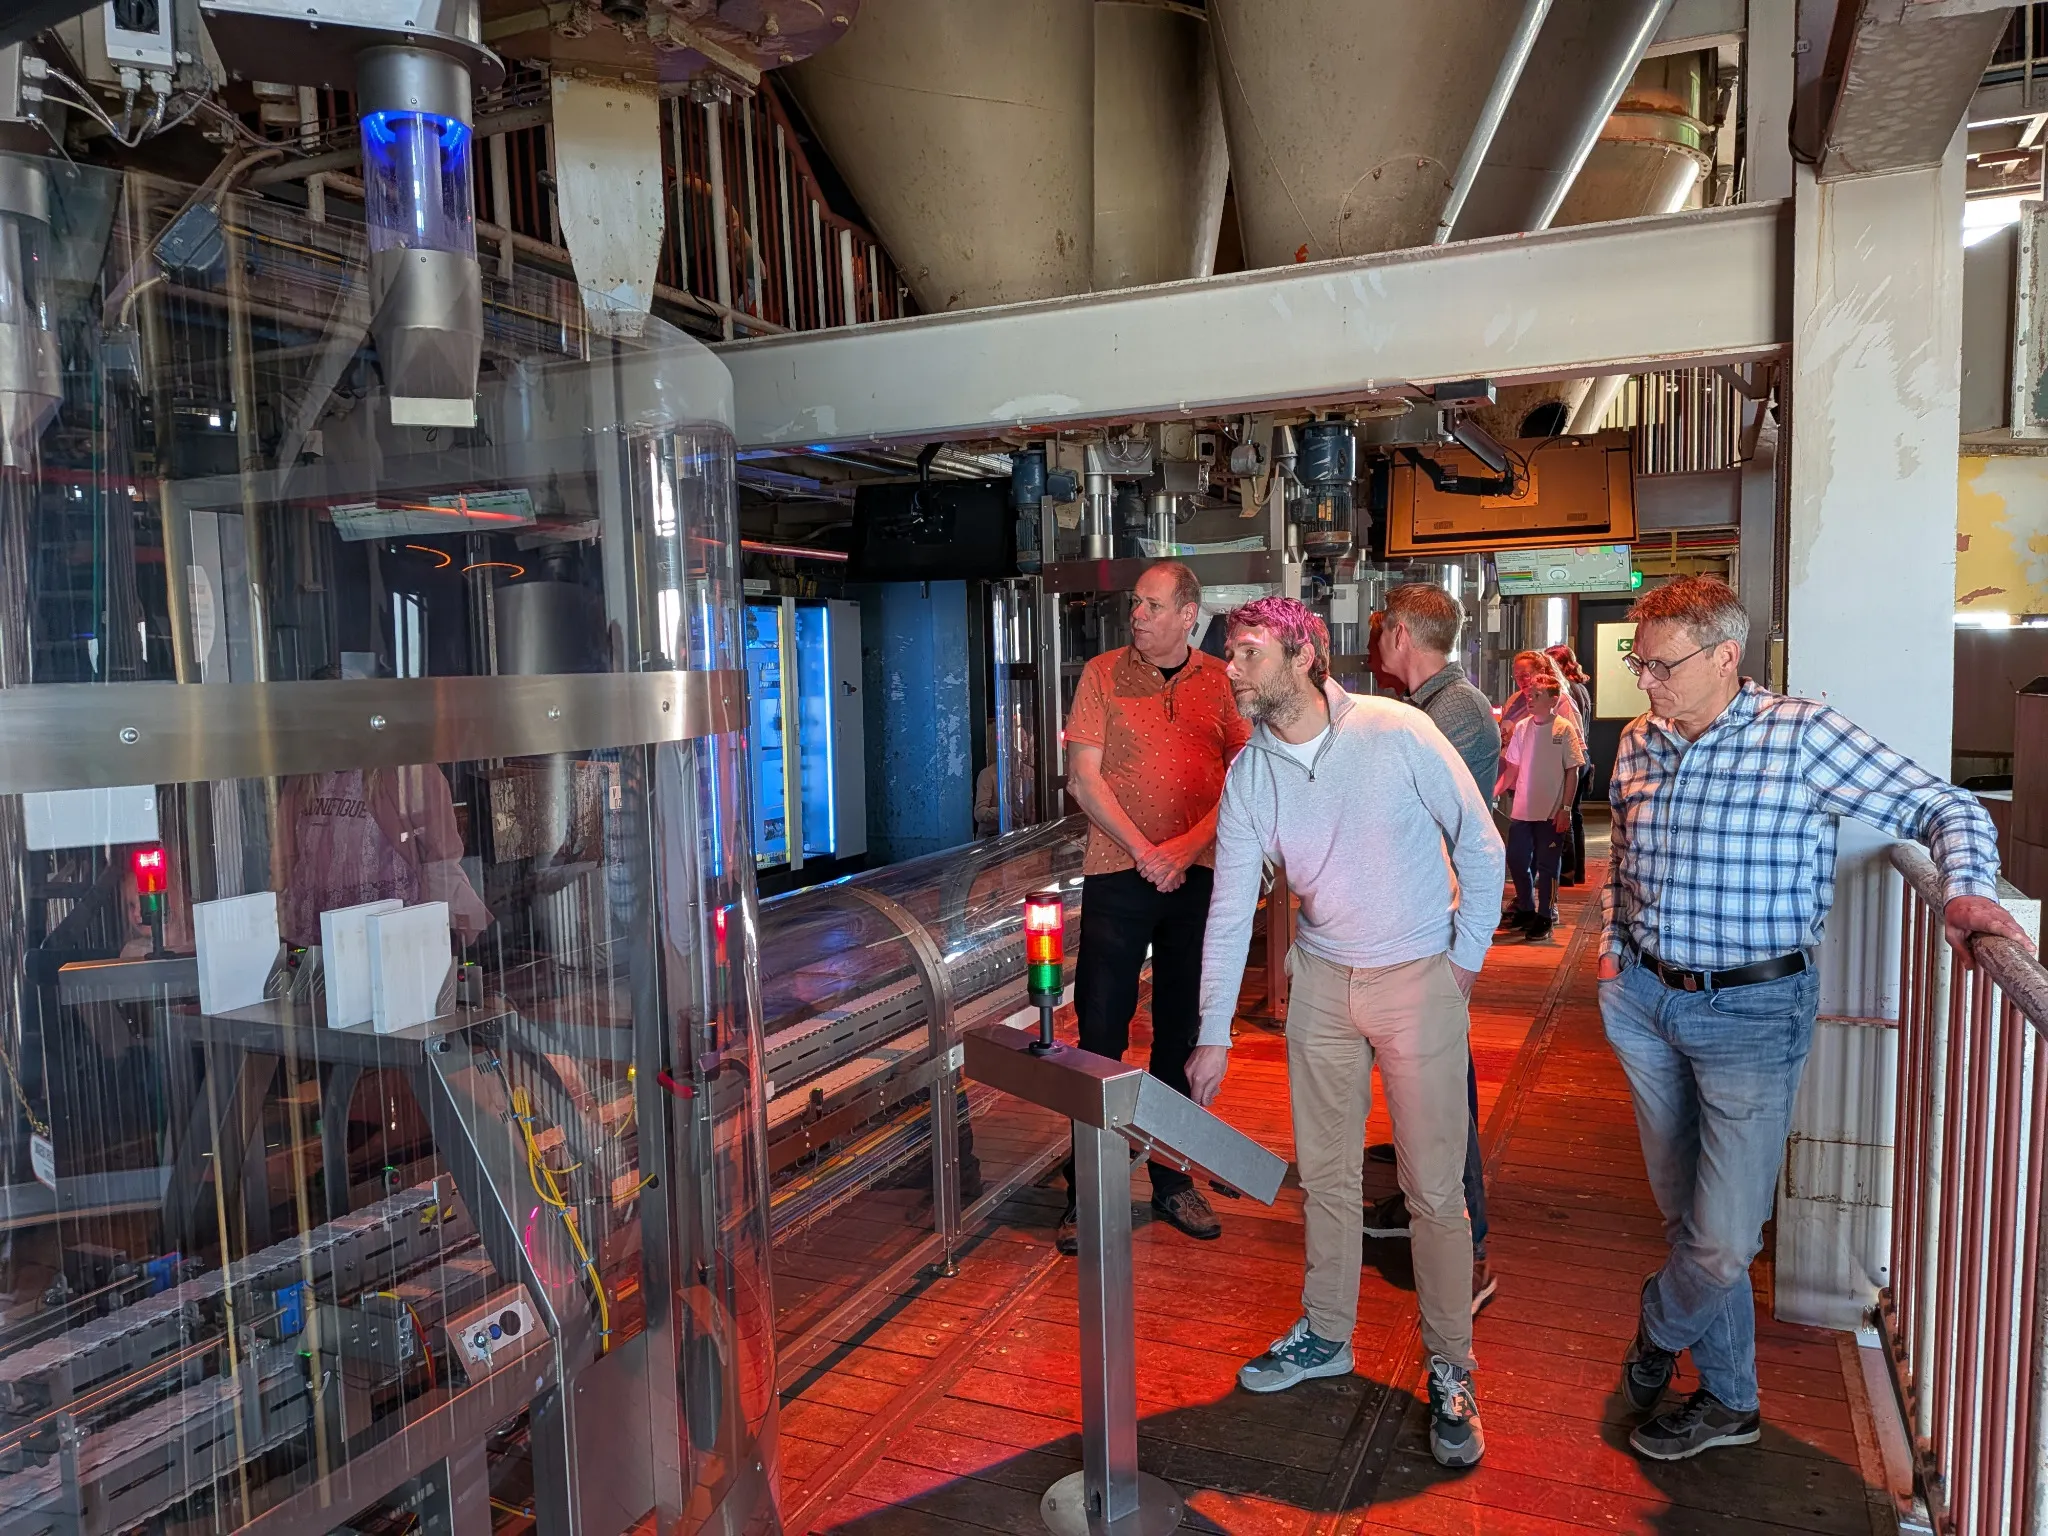
Deelnemers bekijken een industriële installatie tijdens een Jevax-praktijktraining.
Jevax-trainer wijst een onderdeel op het presentatiescherm aan.

Er zijn op dit moment geen items beschikbaar. Neem contact met ons op voor de mogelijkheden.

ZET DIE STAP

Meer grip begint
met één gesprek.

Vertel ons wie je wilt trainen en wat je zoekt. Wij helpen je de juiste invulling te kiezen.

01 / Vul je aanvraag in

02 / We bespreken jullie wensen

03 / Samen bevestigen we de training

Je aanvraag is nog geen definitieve boeking. Je zit nergens aan vast.

Jouw trainingsaanvraag

OT Cybersecurity voor architecten & leads bij Productleveranciers

We gebruiken je gegevens om je vraag te beantwoorden. Lees ons privacybeleid.

Bedankt voor je trainingsaanvraag. Jevax neemt contact met je op om de invulling, planning en prijs te bespreken. Je boeking is pas definitief na bevestiging.

Je bericht kon niet worden verstuurd. Probeer het opnieuw of mail naar info@jevax.nl.

Lukt versturen niet? Mail je trainingsaanvraag naar Jevax →

BLIJF ONTDEKKEN

Misschien ook interessant.

Escape room: 30 minuten per groep; Debriefing en nabespreking: 15–20 minuten

Mobiele OT Security Awareness Escape Room

Stap in onze Mobiele OT Security Awareness Escape Room en beleef cyberveiligheid in de OT op een unieke manier. Spelenderwijs ontdekken teams risico’s, leren samenwerken en vertalen dit in de professionele debriefing direct naar hun eigen praktijk. Dit is niet allen leuk maar het geleerde kan ook direct toegepast worden in jullie omgeving!

Bekijk de training →

Voor wie is deze training geschikt?

Cyberdreigingen in de industrie raken iedereen, van de werkvloer tot de directiekamer. Daarom is de escape room ontworpen om waardevol te zijn voor alle rollen die met OT-systemen werken. Denk aan:

  • Fabrieken en productiebedrijven: van operator tot CISO
  • Machinebouwers: engineers, ontwerpers en compliance-verantwoordelijken
  • Industriële automatiseerders en system integrators: van projectmanagers tot engineers
  • Waardevol voor alle niveaus

De escape room is laagdrempelig en toch inhoudelijk sterk. Operators en engineers leren concreet wat hun rol is in cyberveilig gedrag. Managers ervaren hoe cruciaal samenwerking en bewustzijn zijn om incidenten te voorkomen en schade te beperken.

Realistische OT-scenario’s

Deze escape room is meer dan een spel: het is een leerervaring waarin realistische scenario’s en herkenbare thema’s centraal staan. In kleine teams van maximaal 6 personen worden deelnemers ondergedompeld in herkenbare OT-situaties. Denk aan een fabriek die stilvalt door een virus, een verdachte e-mail van een ‘onderhoudstechnicus’ of een storing die blijkt te wijzen op sabotage.

Thema’s die aan bod komen

De volgende thema’s komen aan bod:

  • Fysieke beveiliging van kritieke machines en installaties
  • Netwerkbeveiliging en kwetsbaarheden tussen OT en IT
  • Social engineering: phishing en manipulatie herkennen
  • Incident response: wat te doen als het misgaat
  • Veilige communicatie en gegevensuitwisseling

Debriefing voor borging

Na afloop volgt een uitgebreide nabespreking. Hier koppelt Jevax de ervaringen uit de escape room terug aan de dagelijkse werkomgeving. Dit maakt de training niet alleen leerzaam, maar ook praktisch toepasbaar voor iedere deelnemer.

1 dag

Workshop NIS2 en CRA

Tijdens deze eendaagse workshop leer je de essentie van NIS2 en CRA en hoe de IEC 62443 je hierbij kan helpen. Je krijgt inzicht in nieuwe wet- en regelgeving, ontdekt hoe dit jouw werk beïnvloedt en oefent direct met praktische scenario’s. Zo ben je voorbereid op compliance én cyberweerbaarheid.

Bekijk de training →

Voor wie is deze workshop geschikt?

Deze eendaagse workshop is bedoeld voor iedereen die in of voor een industriële omgeving werkt en te maken krijgt met nieuwe wet- en regelgeving rond OT-cybersecurity. Je hebt geen diepgaande juridische of technische kennis nodig, wél interesse in hoe NIS2, de Cyber Resilience Act (CRA) en IEC 62443 invloed hebben op jouw werk en organisatie.

De workshop is onder andere geschikt voor:

  • Engineers en system integrators
    Die betrokken zijn bij het ontwerpen, bouwen of onderhouden van industriële automatiseringssystemen en willen weten hoe security-eisen en standaarden praktisch toegepast worden.
  • Architecten en OT-specialisten
    Professionals die verantwoordelijk zijn voor de technische inrichting van OT-netwerken en security by design willen toepassen volgens IEC 62443, NIS2 en CRA.
  • Managers en asset owners
    Bijvoorbeeld in de maakindustrie, energie, water, transport of food & beverage. Zij dragen verantwoordelijkheid voor de veiligheid, betrouwbaarheid en compliance van productieprocessen.
  • Compliance-, kwaliteits- en riskmanagers
    Die inzicht willen krijgen in de verplichtingen vanuit NIS2 en CRA en willen weten hoe IEC 62443 kan helpen om aantoonbaar aan de eisen te voldoen.
  • Leveranciers en fabrikanten van industriële componenten
    Die producten ontwikkelen of leveren die onder de CRA vallen en moeten voldoen aan strengere security- en compliance-eisen vanuit klanten en wetgeving.
  • Projectmanagers en consultants
    Die projecten leiden of adviseren in OT-omgevingen en grip willen krijgen op verantwoordelijkheden, security-eisen en samenwerking in de keten.

Of je nu engineer, architect, manager of consultant bent: deze workshop biedt een helder en praktisch startpunt om NIS2, CRA en IEC 62443 te begrijpen en direct toe te passen in jouw werkpraktijk.

In 1 dag NIS2 en CRA begrijpen en toepassen

Tijdens deze eendaagse workshop krijg je een helder overzicht van de belangrijkste wet- en regelgeving voor OT cybersecurity. We behandelen NIS2, de Cyber Resilience Act (CRA) en kijken hoe de internationale norm IEC 62443 kan helpen bij het voldoen aan deze wet- en regelgeving. Theorie wordt steeds gekoppeld aan praktijkvoorbeelden en interactieve oefeningen, zodat je direct ziet hoe je de kennis kunt toepassen in jouw werk.

De basis van OT & Cybersecurity

Wat maakt OT (operationele technologie) zo anders dan IT en waarom is beveiliging hier cruciaal? Je leert hoe industriële netwerken functioneren, welke specifieke dreigingen er spelen en waarom traditionele IT-beveiliging onvoldoende is in fabrieken, productielijnen en energieomgevingen.

NIS2 en de rol van engineers

De NIS2-richtlijn legt organisaties strengere zorg- en meldplichten op. In de workshop ontdek je wat dit concreet betekent, welke risico’s en verantwoordelijkheden er bij de verschillende rollen liggen en hoe jij kunt bijdragen aan compliance en cyberweerbaarheid.

Cyber Resilience Act (CRA)

De CRA stelt eisen aan veilige producten en supply chains. Je leert hoe deze wetgeving leveranciers en klanten raakt, en hoe je de principes direct vertaalt naar jouw dagelijkse praktijk.

IEC 62443 en andere standaarden

De IEC 62443-standaard vormt de basis voor OT cybersecurity. Je krijgt overzicht van de opbouw van de norm, leert hoe je deze toepast in projecten en ziet hoe hij samenwerkt met NIS2 en CRA. Ook nemen we kort NIST CSF en CSIR mee voor extra context.

Hands-on scenario’s en quick wins

Theorie alleen is niet genoeg. Je gaat zelf aan de slag met praktijkscenario’s en ontdekt direct toepasbare quick wins zoals patchbeheer, logging en segmentatie. Zo kun je morgen al stappen zetten bij je klant of in je eigen organisatie.

Na deze training:

  • Heb je inzicht in de impact van NIS2 en CRA op OT-omgevingen
  • Weet je hoe IEC 62443 toepasbaar is in projecten
  • Kun je regelgeving vertalen naar concrete acties en quick wins
  • Ben je voorbereid om je eigen organisatie en de organisatie van klanten richting compliance en weerbaarheid te begeleiden
1 dag

IEC 62443 training foundation

Ontdek in één dag de basisprincipes van OT-cybersecurity en de opbouw van de IEC 62443-norm. Je leert hoe je de norm praktisch toepast in industriële omgevingen, welke dreigingen er spelen en hoe IEC 62443 aansluit op actuele én komende wet- en regelgeving.

Bekijk de training →

Voor wie is deze training geschikt?

Deze introductietraining is bedoeld voor iedereen die te maken heeft met OT-systemen (Operationele Technologie) en wil begrijpen hoe je deze veilig kunt ontwerpen, beheren of gebruiken binnen de kaders van de IEC 62443-norm. De training vereist geen diepgaande technische kennis, maar wél interesse in de beveiliging van industriële omgevingen.

De training is onder andere geschikt voor:

  • Asset owners en beheerders van industriële installaties
    Bijvoorbeeld in de maakindustrie, energie, water, transport of food & beverage, die verantwoordelijk zijn voor het veilig en betrouwbaar functioneren van productieprocessen.
  • OT- en IT-beveiligingsspecialisten
    Professionals die hun kennis willen uitbreiden naar industriële omgevingen en willen weten hoe IEC 62443 kan helpen bij het opzetten van effectieve securitymaatregelen.
  • System integrators, machinebouwers en engineers
    Die betrokken zijn bij het ontwerpen, bouwen of integreren van industriële automatiseringssystemen en willen begrijpen welke rol security-eisen hierin spelen.
  • Leveranciers en fabrikanten van industriële componenten
    Die producten ontwikkelen of leveren die in OT-omgevingen worden toegepast en die moeten voldoen aan de eisen vanuit klanten of wet- en regelgeving.
  • Compliance-, kwaliteits- en riskmanagers
    Die verantwoordelijk zijn voor naleving van normen en wetgeving zoals NIS2 en de Cyber Resilience Act, en willen zien hoe IEC 62443 hierbij een leidraad kan zijn.
  • Projectmanagers en consultants
    Die projecten in industriële omgevingen leiden of adviseren en meer grip willen krijgen op security-eisen en verantwoordelijkheden in de keten.

Of je nu technicus, manager of beleidsmaker bent, deze training geeft je een helder en praktisch startpunt om IEC 62443 te begrijpen en toe te passen in jouw organisatie.

In 1 dag de basis van IEC 62443 en wet- en regelgeving

Tijdens deze eendaagse introductietraining maak je in één overzichtelijke dag kennis met de wereld van OT-cybersecurity en de internationale norm IEC 62443. We combineren theorie met praktijkvoorbeelden, zodat je direct begrijpt hoe je de opgedane kennis kunt toepassen in jouw eigen organisatie.

De basis van OT & Cybersecurity

Wat is cybersecurity nu écht, en waarom is OT (Operationele Technologie) zoveel anders dan IT? We laten zien hoe industriële omgevingen werken, welke specifieke risico’s en dreigingen er spelen, en waarom traditionele IT-beveiliging niet zomaar toepasbaar is in een fabriek, energiecentrale of productielijn.

De structuur van IEC 62443

De IEC 62443-serie lijkt op het eerste gezicht omvangrijk en complex, maar heeft een logische opbouw. Je krijgt een helder overzicht van de verschillende delen van de norm, de rolverdeling in de keten (zoals asset owner, integrator en leverancier) en praktische tips om de norm te lezen, begrijpen en toe te passen in jouw eigen context.

IEC 62443 en wet- en regelgeving (NIS2, CRA en meer)

IEC 62443 is niet alleen een technische standaard – het is ook een waardevol hulpmiddel om te voldoen aan wet- en regelgeving. Je leert hoe de norm aansluit bij (komende) verplichtingen zoals de NIS2-richtlijn en de Cyber Resilience Act (CRA), en hoe je hiermee concrete stappen kunt zetten richting compliance.

Na deze training:

  • Heb je een solide basiskennis van OT-cybersecurity.
  • Weet je hoe de IEC 62443-serie is opgebouwd en gebruikt kan worden.
  • Begrijp je de koppeling met relevante wet- en regelgeving.
Vraag deze training aan ↗