Mens & Organisatie
Een kwetsbaarheid die gewoon bij je binnen rondloopt
Als we het over OT-cybersecurity hebben, denken veel bedrijven aan firewalls, netwerksegmentatie en monitoring. Maar in de praktijk zit een groot risico ook in gedrag.
February 16, 2026
Als we het over OT-cybersecurity hebben, denken veel bedrijven aan firewalls, netwerksegmentatie en monitoring. En dat is met een technisch hart ook logisch. Maar in de praktijk zit een groot risico ook ergens anders. Dat zit meestal niet in de techniek, maar vaak in gedrag.
In Nederlandse fabrieken zien we vaak hetzelfde patroon: systemen zijn redelijk ingericht, maar dagelijkse gewoontes maken ze toch kwetsbaar. En dat gebeurt meestal zonder kwade bedoelingen.
“We gebruiken gewoon één account”
“De leverancier moet er even bij kunnen”
“Ik pas het zo wel even snel aan”
“We gebruiken gewoon één account”
- Geen inzicht wie wat heeft aangepast
- Geen traceerbaarheid
- Geen accountability
- Geen mogelijkheid om toegang per persoon in te trekken
Dus als er iets misgaat dan weet niemand wie de wijziging heeft gedaan, bij een incident wordt onderzoek direct ingewikkeld en over het algemeen zijn dit ook niet de meest complexe wachtwoorden zodat iedereen ze goed kan onthouden.
Over het algemeen is het gebruiken van individuele accounts en wachtwoorden boven groepsaccounts geen technisch probleem. Het is iets van “zo doen we het altijd al” en “we moeten in geval van nood toch snel in kunnen grijpen”.
“De leverancier moet er even bij kunnen”
Dus wat gebeurt er?
- Een vaste VPN-verbinding blijft permanent open
- Toegang wordt niet gelogd
- Niemand controleert wanneer er wordt ingelogd
- Gedeelde accounts voor leveranciers
- Wachtwoorden blijven jarenlang hetzelfde
- Edge apparatuur wordt niet gepatched
En het argument is bijna altijd hetzelfde: “We moeten productie kunnen blijven draaien.”
Maar wist je dat onbeheerde remote toegang één van de meest misbruikte ingangen bij incidenten in industriële omgevingen is (Na toegang van IT -> OT). En dat is meestal niet omdat mensen roekeloos zijn, maar omdat gemak en continuïteit prioriteit krijgen boven beveiliging.
“Ik pas het zo wel even snel aan”
Kleine wijzigingen kunnen een grote impact hebben. Een engineer die een PLC-parameter wijzigt, of een leverancier die “even snel” een update doorvoert. Of wat denk je van een operator die een beveiligingsmaatregel tijdelijk uitschakelt. Je kent vast de voorbeelden zelf ook wel. In OT hebben kleine wijzigingen soms directe impact op productie, veiligheid en beschikbaarheid. Even snel een wijziging doorvoeren zonder formeel wijzigingsproces, logging, goedkeuring en een terugvalscenario ontstaat er een omgeving waarin risico’s zich opstapelen.
En ook dit soort dingen gebeuren meestal niet door slechte intenties, maar door routines of druk om de vereiste OEE te halen.
Waarom techniek dit probleem niet oplost
Je kunt investeren in:
- netwerksegmentatie
- hangsloten
- intrusion detection
- extra firewalls
- moderne PLC’s
- monitoringtools
Maar als mensen:
- accounts delen
- wachtwoorden rondsturen
- processen omzeilen
- uitzonderingen normaal maken
dan blijft de kwetsbaarheid bestaan.
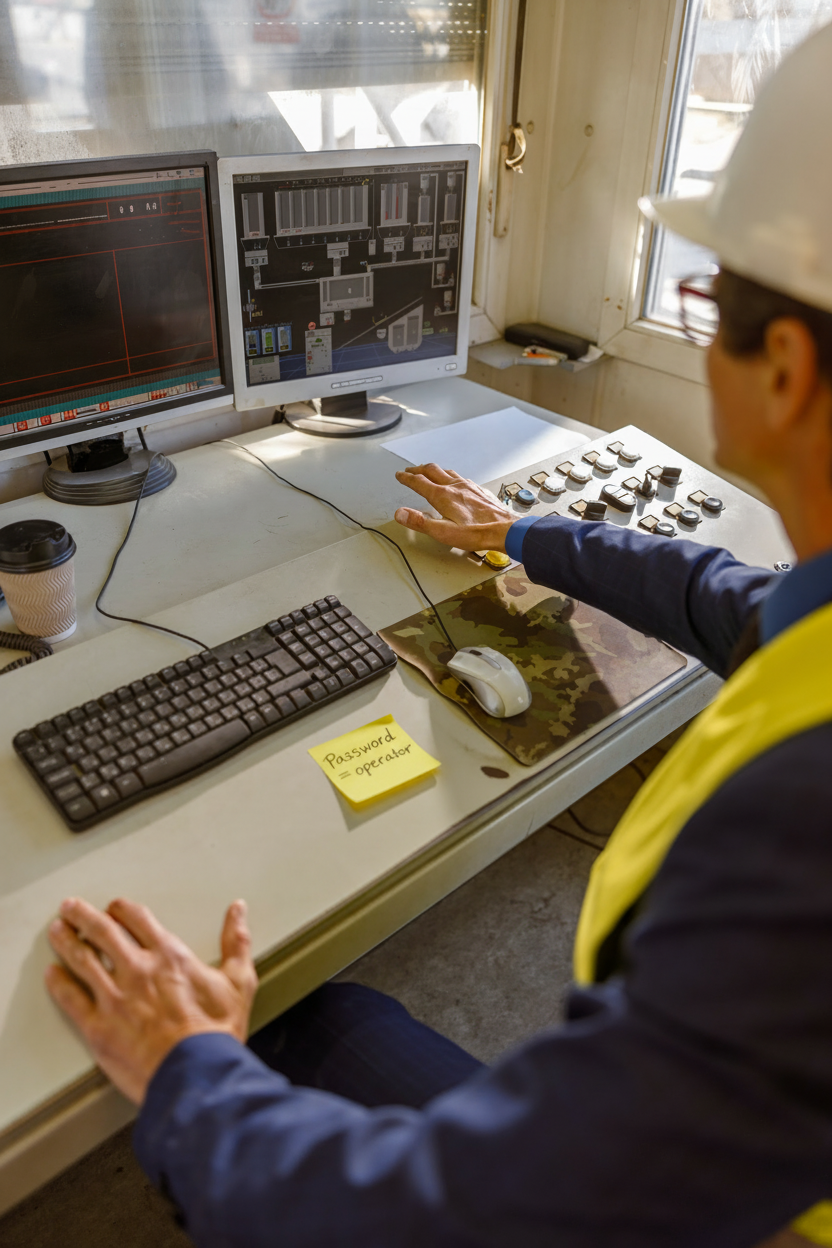
OT-cybersecurity is ook helemaal geen puur technisch vraagstuk. Het draait om de pijlers People, Process en Technology. Een combinatie daarvan dus. Het is dus ook een gedragsvraagstuk. En daar zien wij dat in veel organisaties nog te weinig aandacht aan wordt besteed.
Van bewustzijn naar gedragsverandering
En hier komt het verschil tussen “een training volgen” en echt iets veranderen, dat wat Jevax graag wil bereiken. De meeste security awareness programma’s zijn gericht op IT, denk aan:
- phishing mails
- sterke wachtwoorden
- scherm vergrendelen
- CEO-fraude
- nepfacturen
- AVG zaken
Maar dat is bij OT duidelijk anders. In OT draait alles om veiligheid, beschikbaarheid en productiecontinuïteit. De context in OT is anders, de risico’s zijn anders en de dagelijkse praktijk is echt anders. En daarom werkt in onze ogen generieke awareness niet.
Wat kun je vandaag al doen? 5 scherpe vragen
Wil je weten of gedrag in jullie OT-omgeving een risico vormt? Stel dan deze vijf vragen aan jezelf of aan je MT:
Weten we precies wie toegang heeft tot onze OT-systemen?
- Geen idee
We hebben geen idee wie er allemaal toegang heeft tot ons systeem. Toegang is historisch gegroeid en niet centraal vastgelegd. - Globaal inzicht
We weten ongeveer wie toegang zou moeten hebben, maar het overzicht is niet volledig of recent gecontroleerd. - Overzicht aanwezig, beperkte controle
Er is een lijst met gebruikers en accounts, maar die wordt niet structureel beoordeeld of opgeschoond. - Actueel en periodiek gecontroleerd
We hebben een actueel overzicht per systeem en rol. De toegang wordt periodiek gereviewd en aangepast. - Volledig beheerst en aantoonbaar
Toegang is rolgebaseerd, persoonlijk en centraal beheerd. Periodieke reviews zijn vastgelegd en aantoonbaar. Ex-medewerkers en externe partijen worden direct verwijderd.
Hebben externe leveranciers altijd toegang of alleen wanneer het nodig is?
- Altijd open
Leveranciers hebben permanente toegang. Er is geen actieve controle of logging. Wachtwoorden veranderen zelden. - Meestal open
Toegang staat standaard aan, maar we vertrouwen erop dat leveranciers er netjes mee omgaan. Er is beperkte logging. - Gedeeltelijk beheerst
Toegang kan worden uitgezet, maar dat gebeurt niet structureel. Er is logging, maar die wordt niet actief gecontroleerd. - Tijdelijk en beheerd
Toegang wordt alleen geactiveerd wanneer nodig. Er is logging en iemand intern houdt toezicht tijdens de sessie. - Strikt gecontroleerd en aantoonbaar
Toegang is standaard uit. Activering verloopt via een formeel proces met goedkeuring, tijdsbeperking, monitoring en volledige logging. Regelmatige review van alle externe accounts.
Werken we met persoonlijke accounts of gedeelde accounts?
- We werken hoofdzakelijk met gedeelde accounts. Meerdere mensen gebruiken dezelfde inloggegevens en er is geen individuele traceerbaarheid.
- We gebruiken een mix van gedeelde en persoonlijke accounts. Voor sommige kritieke systemen zijn er persoonlijke accounts, maar gedeelde logins bestaan nog steeds.
- De meeste gebruikers hebben een persoonlijk account, maar er zijn uitzonderingen voor operators, onderhoud of noodsituaties.
- Iedereen werkt met een persoonlijk account. Gedeelde accounts zijn uitgefaseerd, behalve strikt gecontroleerde technische service-accounts.
- Alle toegang is persoonlijk, rolgebaseerd en gekoppeld aan functies. Gedeelde accounts zijn niet toegestaan en periodiek wordt gecontroleerd of dit ook echt zo blijft.
Is er een formeel proces voor wijzigingen in PLC’s en OT-configuraties?
- Wijzigingen worden meestal “even geregeld”. Er is geen vast proces, logging of formele goedkeuring.
- Er is globaal afgesproken hoe wijzigingen zouden moeten verlopen, maar in de praktijk gebeurt het regelmatig ad hoc.
- Er is een wijzigingsproces, maar dat wordt niet altijd gevolgd. Logging en documentatie zijn wisselend.
- Er is een formeel change-proces met voorafgaande goedkeuring en documentatie. Wijzigingen worden gelogd en achteraf geëvalueerd.
- Alle wijzigingen verlopen via een vastgelegd en aantoonbaar proces met risicoanalyse, goedkeuring, logging, back-up en test-/rollbackscenario. Het proces wordt periodiek gecontroleerd en verbeterd.
Weten operators en engineers wat de impact is van hun digitale handelingen?
- Er is nauwelijks aandacht voor cybersecurity in de OT-omgeving. Iedereen in de organisatie ziet het vooral als iets van IT.
- Er is wel eens een algemene securitytraining gevolgd, maar die was niet specifiek gericht op OT en productie-impact.
- Er is basisbewustzijn. Medewerkers weten dat cyberrisico’s bestaan, maar de concrete impact op productie, veiligheid en continuïteit is niet altijd duidelijk.
- Operators en engineers begrijpen de risico’s van hun handelingen en weten wat de gevolgen kunnen zijn voor productie en veiligheid.
- Cyberbewustzijn is onderdeel van de cultuur. Medewerkers begrijpen niet alleen de impact, maar spreken elkaar ook aan op risicovol gedrag en melden afwijkingen actief.
De OT Cybersecurity Awareness Trailer: veiligheid tastbaar maken
Met de OT Cybersecurity Awareness Trailer van Jevax maken we cyberrisico’s in industriële omgevingen zichtbaar en concreet. Hiervoor gebruiken we geen theorie in een vergaderzaal maar realistische OT-situaties die engineers, operators en management direct herkennen. In een trailer die gewoon bij jullie op het terrein komt te staan en deze trailer zit vol met praktijkvoorbeelden. In teamverband wordt spelenderwijs getraind in de trailer en na afloop krijgen de deelnemers door Jevax een op maat debriefing zodat het leereffect vergroot wordt.
We laten zien:
- wat er gebeurt als remote toegang niet goed is ingericht
- hoe eenvoudig misbruik kan ontstaan bij gedeelde accounts
- wat de impact is van ongecontroleerde wijzigingen
En dit doen we niet om mensen bang te maken, maar om inzicht te geven. Want pas als iemand begrijpt wat de impact is op productie en veiligheid, verandert gedrag echt.
Cyberweerbaarheid begint niet bij techniek.
Het begint bij mensen.
Mobiele OT Security Awareness Escape Room
Awareness, OT & ICS Cyber Security, System IntegratorsStap in onze Mobiele OT Security Awareness Escape Room en beleef cyberveiligheid in de OT op een unieke manier. Spelenderwijs ontdekken teams risico’s, leren samenwerken en vertalen dit in de professionele debriefing direct naar hun eigen praktijk. Dit is niet allen leuk maar het geleerde kan ook direct toegepast worden in jullie omgeving!
Lees verder
Jouw volgende stap
Waar wil jij grip op krijgen?
Vertel ons wat er speelt. Samen bepalen we welke kennis of begeleiding je verder helpt.
Liever direct contact? Bel +31 6 15 28 20 34.